


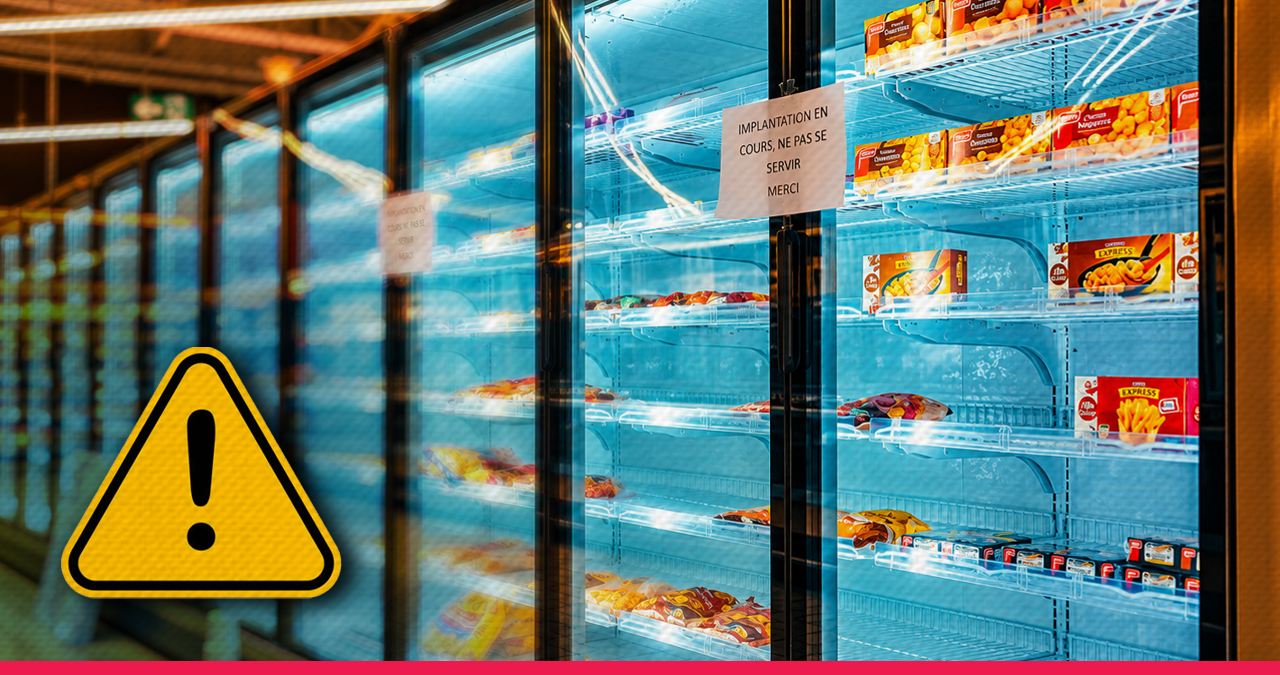


ফ্রান্সের শত শত সুপারমার্কেটের রেফ্রিজারেটর ও ফ্রিজারে সাইবার হামলা চালিয়ে তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত বাড়িয়ে দিয়েছে হ্যাকাররা। এতে দেশটির বিভিন্ন স্থানে অগ্নিকাণ্ডের ঘটনা ঘটেছে এবং বিপুল পরিমাণ খাবার নষ্ট হয়েছে।
সোমবার প্যারিসের প্রসিকিউটর অফিস জানায়, বড় ধরনের এই সাইবার হামলায় ফ্রান্সের কয়েকটি প্রধান খুচরা বিক্রেতা প্রতিষ্ঠানের ইন্টারনেট-সংযুক্ত শীতলীকরণ ব্যবস্থা লক্ষ্যবস্তু করা হয়। এর ফলে খাবার নষ্ট হওয়ার পাশাপাশি অগ্নিকাণ্ডের ঘটনাও ঘটেছে।
প্রধানমন্ত্রীর কার্যালয়ের একটি সূত্র জানায়, প্রধানমন্ত্রী সেবাস্তিয়ান লেকর্নু ফ্রান্সের জাতীয় সাইবার নিরাপত্তা সংস্থাকে (এএনএসএসআই) ঘটনাটি তদন্তের নির্দেশ দিয়েছেন। ইউরোপের অন্যান্য দেশও আক্রান্ত হয়ে থাকতে পারে—এমন আশঙ্কায় ফ্রান্স তার ইউরোপীয় অংশীদারদের সঙ্গে সমন্বয় করে কাজ করছে। পাশাপাশি দেশটির অন্য প্রতিষ্ঠানগুলোও ঝুঁকিতে রয়েছে কি না, তা খতিয়ে দেখা হচ্ছে।
সাইবার নিরাপত্তা প্রতিষ্ঠান সেকোইয়ার থ্রেট ডিটেকশন অ্যান্ড রিসার্চ বিভাগের জ্যেষ্ঠ বিশ্লেষক ফেলিক্স এমের দাবি, স্পেন, পর্তুগাল, পোল্যান্ড, জার্মানি ও বেলজিয়ামও এই হামলায় ক্ষতিগ্রস্ত হয়েছে।
ফ্রান্সের সুপারমার্কেট চেইন কারফুর জানিয়েছে, তাদের ৮০টি দোকান এই হামলার শিকার হয়েছে। দেশটিতে প্রায় ৪৯০টি আউটলেট পরিচালনাকারী মনোপ্রির দাবি, তাদের ৫ শতাংশ দোকান ক্ষতিগ্রস্ত হয়েছে।
ইন্টারমার্শে ব্র্যান্ডের মালিক প্রতিষ্ঠান লে মুসকেতাইরেস জানিয়েছে, তাদের প্রায় ১৫০টি দোকানের ফ্রিজের তাপমাত্রা টানা ছয় ঘণ্টা ধরে ৫০ ডিগ্রি সেলসিয়াসে রাখা হয়েছিল। প্রতিষ্ঠানটির এক মুখপাত্র বলেন, স্বাস্থ্যঝুঁকি এড়াতে ক্ষতিগ্রস্ত সব খাবার ফেলে দেওয়া হয়েছে।
প্যারিসের বাসিন্দা গির্ট ডি ক্লার্ক মধ্য প্যারিসের একটি ইন্টারমার্শে দোকানে কর্মীদের গলিত হিমায়িত খাবার ট্রলিতে করে বড় একটি বর্জ্যপাত্রে ফেলতে দেখেন। সড়কে পড়ে থাকা আইসক্রিমের পাত্র থেকেও গলে যাওয়া আইসক্রিম ছড়িয়ে পড়ছিল।
সুপারমার্কেট গ্রুপ কোঅপারেটিভ ইউ-এর প্রধান নির্বাহী কর্মকর্তা ডোমিনিক শেলশার জানান, তাদের প্রতিষ্ঠানও একই ধরনের হামলার শিকার হয়েছে।
সামাজিক যোগাযোগমাধ্যম এক্সে তিনি লেখেন, ফরাসি জনগণের জন্য তাজা খাবার সংরক্ষণ ও সরবরাহে অত্যাবশ্যকীয় সরঞ্জামগুলোকে লক্ষ্যবস্তু করা অত্যন্ত গুরুতর ও নজিরবিহীন ঘটনা।
পুরো খাতের আর্থিক ক্ষয়ক্ষতির তাৎক্ষণিক হিসাব পাওয়া যায়নি। তবে ইন্টারমার্শের প্রধান নির্বাহী থিয়েরি কোটিয়ার্দ বিএফএম টিভিকে বলেন, এই নজিরবিহীন হামলায় এক দিনেই দেশজুড়ে কয়েক কোটি ইউরো ক্ষতি হতে পারে।
ইউরোপীয় খুচরা বিক্রেতা সমিতি ইউরোকমার্সের মহাপরিচালক ক্রিস্টেল ডেলবার্গ বলেন, এই ঘটনা পুরো সরবরাহব্যবস্থার স্থিতিস্থাপকতা ও নিরাপত্তা নিশ্চিত করার গুরুত্ব আবারও সামনে এনেছে।
যেভাবে নিয়ন্ত্রণ নেওয়া হয় ফ্রিজের
সুপারমার্কেটের ফ্রিজ ও ফ্রিজারগুলো সাধারণত একটি কেন্দ্রীয় নিয়ন্ত্রণব্যবস্থার মাধ্যমে পরিচালিত হয়। ইন্টারনেটের সঙ্গে সংযুক্ত এসব ব্যবস্থায় দূর থেকেই তাপমাত্রা সমন্বয় ও অন্যান্য পরিবর্তন আনা যায়। ফলে রক্ষণাবেক্ষণকারী প্রতিষ্ঠানগুলোও দূর থেকে এগুলো নিয়ন্ত্রণ করতে পারে।
প্রধানমন্ত্রীর ঘনিষ্ঠ একটি সূত্র জানায়, ড্যানিশ প্রতিষ্ঠান ড্যানফসের সরবরাহ করা সফটওয়্যারে একটি নিরাপত্তা দুর্বলতা শনাক্ত করেছে এএনএসএসআই।
ড্যানফস জানিয়েছে, ফ্রান্সে তাদের সীমিতসংখ্যক রেফ্রিজারেশন ব্যবস্থাপনা পদ্ধতি আক্রান্ত হওয়ার বিষয়ে তারা অবগত। প্রতিষ্ঠানটির দাবি, ক্ষতিগ্রস্ত যন্ত্রগুলোতে পুরোনো ফার্মওয়্যার ব্যবহার করা হচ্ছিল।
এক বিবৃতিতে ড্যানফস জানায়, গ্রাহকদের দীর্ঘদিন ধরেই সফটওয়্যার ও ফার্মওয়্যার হালনাগাদ রাখার এবং পুরোনো ব্যবস্থা থেকে বর্তমান প্রজন্মের প্রযুক্তিতে স্থানান্তরের পরামর্শ দেওয়া হচ্ছে।
গত ৯ আগস্ট সাইবার নিরাপত্তা প্রতিষ্ঠান ক্ল্যারোটির টিমস৮২ একটি গবেষণা প্রকাশ করে। এতে ড্যানফসের একে-এসএম ৮০০এ কন্ট্রোলারের কয়েকটি নিরাপত্তা দুর্বলতার কথা তুলে ধরা হয়। গবেষণা অনুযায়ী, এসব দুর্বলতা কাজে লাগিয়ে আক্রমণকারীরা ব্যবহারকারী শনাক্তকরণ প্রক্রিয়া এড়িয়ে ক্ষতিগ্রস্ত যন্ত্রে নিজেদের কোড চালু করতে পারত। ড্যানফসের সফটওয়্যার আপডেটে এসব ত্রুটির সমাধান করা হয়েছিল বলে প্রতিবেদনে উল্লেখ করা হয়।
গত আগস্টের শেষ দিকে যুক্তরাষ্ট্রের সামরিক বাহিনীর ব্যবহৃত প্রায় এক ডজন বিপণিবিতানে ঘটে যাওয়া বিঘ্নতার সঙ্গেও এবারের হামলার মিল রয়েছে। ওই ঘটনাগুলোতেও ফ্রিজ ক্ষতিগ্রস্ত হওয়ায় বিপুল পরিমাণ খাবার নষ্ট হয়েছিল।
ফরাসি খুচরা বিক্রেতা সমিতি ফেডারেশন দু কমার্স এট দে লা ডিস্ট্রিবিউশন (এফসিডি) এক বিবৃতিতে ড্যানফসের কাছে এ বিষয়ে পূর্ণাঙ্গ স্বচ্ছতা দাবি করেছে। সমিতিটি জানায়, ক্রেতাদের নিরাপত্তা নিশ্চিত করা এবং যত দ্রুত সম্ভব স্বাভাবিক কার্যক্রম ফিরিয়ে আনাই এখন সুপারমার্কেটগুলোর প্রধান লক্ষ্য। এরই মধ্যে ক্ষতিগ্রস্ত কয়েকটি দোকান আবার চালু হয়েছে।
নেদারল্যান্ডসেও সাইবার নিরাপত্তা নিয়ে উদ্বেগ
নেদারল্যান্ডসের বৃহত্তম সুপারমার্কেট চেইন আলবার্ট হেইনের পরিচালনাকারী এবং যুক্তরাষ্ট্রেও বড় ব্যবসা থাকা ডাচ প্রতিষ্ঠান আহোল্ড দেলহাইজ জানিয়েছে, তাদের নেটওয়ার্কে একটি নিরাপত্তাসংক্রান্ত সমস্যা দেখা দিয়েছে। সতর্কতামূলক ব্যবস্থা হিসেবে তারা কয়েকটি সিস্টেম অফলাইনে রেখেছে।
প্রতিষ্ঠানটির স্মার্টফোন অ্যাপে দেওয়া বার্তায় বলা হয়, সাইবার নিরাপত্তাসংক্রান্ত ঘটনার কারণে তারা অনলাইনে মুদি পণ্যের অর্ডার সরবরাহ করতে পারছে না।
আলবার্ট হেইনের মোট বিক্রির প্রায় ১০ শতাংশ আসে অনলাইন অর্ডার থেকে। তবে তাদের দোকানগুলো খোলা ছিল। ডাচ সংবাদ সংস্থা এএনপির প্রতিবেদনে বলা হয়, এ পরিস্থিতিতে প্রতিদ্বন্দ্বী খুচরা বিক্রেতাদের কাছে অনলাইন ডেলিভারির অর্ডার বেড়ে যায়।
আহোল্ড দেলহাইজ জানিয়েছে, ফ্রান্সের ঘটনাগুলোর সঙ্গে তাদের সুপারমার্কেটগুলোর সমস্যার কোনো যোগসূত্র রয়েছে বলে তারা মনে করছে না।
যুক্তরাষ্ট্রে আহোল্ডের অধীন স্টপ অ্যান্ড শপ, জায়ান্ট, হ্যানাফোর্ড ও ফুড লায়ন সুপারমার্কেট চেইনগুলোর ওয়েবসাইটেও ‘সাইট সাময়িকভাবে বন্ধ রয়েছে’ বলে নোটিশ দেখা গেছে।


